Yapay zeka destekli tehditler büyüyor: Saldırıdan korunmak için şirketler ne yapmalı?
 Marketing Türkiye'yi Google kaynaklarınıza ekleyin.
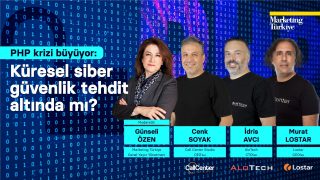
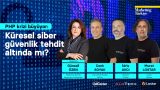
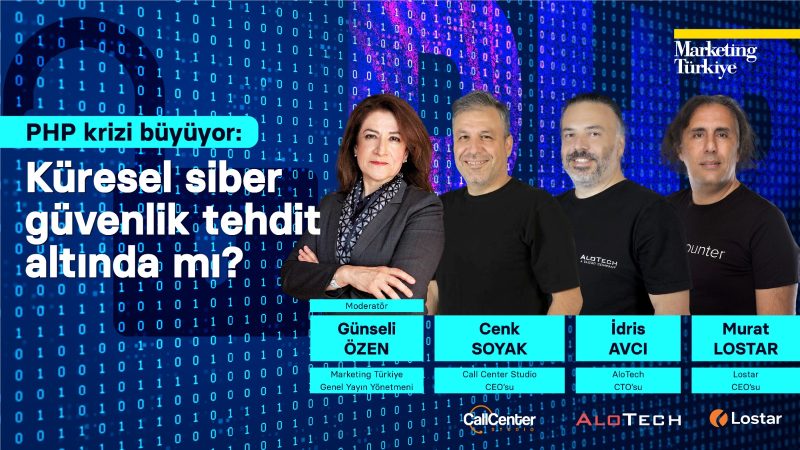
Marketing Türkiye Genel Yayın Yönetmeni Günseli Özen’in moderatörlüğünde düzenlenen “Siber Güvenlik Webinarı”, iş dünyasından ve teknoloji sektöründen geniş bir katılımla gerçekleştirildi. Etkinlikte, son dönemde yapay zeka modellerinin açık arama ve saldırı süreçlerinde kullanılmasıyla hız kazanan siber tehditler, internet sitelerinin yüzde 69’unu etkileyen PHP2Shell krizi ve şirketlerin alması gereken acil önlemler CEO, CTO ve Siber Güvenlik Uzmanı gözüyle kapsamlı şekilde ele alındı.
Siber güvenlik artık yönetimin kurulunun sorumluluğunda!
Call Center Studio CEO’su Cenk Soyak, sunumunda siber güvenliğin artık yalnızca teknik bir konu olmadığını, doğrudan yönetim kurulunun ve şirket üst yöneticilerinin (CEO) birincil sorumluluk alanı haline geldiğini belirtti.
Yapay zeka modellerinin yazılımlardaki açıkları bulma hızının katlandığını ifade eden Soyak, Temmuz 2026’da ciddi açık bildirimlerinin 2.512 seviyesine ulaşarak rekor kırdığını ve bunun 606’sının kritik seviyede olduğunu vurguladı. Global verilerin ve Türkiye tablosunun aynı riske işaret ettiğini belirten Soyak, şu verileri paylaştı:
- Veri ihlallerinin yüzde 31’i yamalanmamış yazılım açıklarından kaynaklandı ve 19 yıldır ilk kez çalınan şifrelerin önüne geçti.
- Her iki ihlalden birinde (yüzde 48) bir tedarikçi, iş ortağı ya da üçüncü taraf yazılım sağlayıcı devrede.
- 2025’te bir veri ihlalinin şirkete ortalama maliyeti 4,44 milyon dolar oldu (IBM), Comparitech’in verilerine göre 2026’nın 3. çeyreğinde dünyada fidye yazılımı saldırılarında rekor kırıldı.
- Şirket çalışanlarının ve müşterilerin yetkisiz yapay zekâ araçlarına (gölge AI) şirket şifrelerini ve hassas bilgileri vermesi büyük bir güvenlik açığı yaratıyor. Kurumların yüzde 43’ünde onaysız yapay zekâ kullanımı tespit edildi.
Soyak, şirket yöneticilerinin bir saldırı durumunda 72 saatlik net bir karar, kriz yönetimi ve iletişim planına sahip olması gerektiğinin altını çizdi.
Yapay zeka ajanlarınızı sınırlayın…
Webinarda Marketing Türkiye Genel Yayın Yönetmeni Günseli Özen’in sorularını yanıtlayan AloTech CTO’su İdris Avcı, teknoloji ekiplerinin ve CTO’ların karşı karşıya olduğu yeni gerçekliği aktardı. Saldırganların artık yama yayımlanmadan önce harekete geçtiğini belirten Avcı, ortalama istismar süresinin eksi 7 güne düştüğünü ifade etti.
Son haftalarda dünyayı ve Türkiye’yi etkileyen PHP2Shell krizine dikkat çeken Avcı, sitelerin yüzde 69’unu çalıştıran PHP dilindeki 14 yıllık iki kritik açığın yapay zekâ araçlarıyla gün yüzüne çıkarıldığını söyledi. Türkiye’de sürümünü gösteren PHP hizmetlerinin yüzde 92,9’unun (yaklaşık 364 bin hizmet) açıklı sürümlerde çalıştığını, ancak henüz doğrulanmış toplu bir ihlal yaşanmadığını belirten Avcı, yama süreçlerinin acilen tamamlanması gerektiğini vurguladı.
Geliştirici araçlarının ve tedarik zincirinin de hedefte olduğunu hatırlatan Avcı, şirketlerin sistemlerine bağladığı yapay zekâ ajanları için şu teknik kuralları uygulaması gerektiğini aktardı:
- Her yapay zekâ ajanına bağımsız bir kimlik tanımlanmalı.
- Ajanlara kısa ömürlü erişim anahtarları ve harcama limitleri verilmeli.
- Varsayılan erişim yetkisi salt okuma olmalı; ödeme, silme ve toplu gönderim gibi kritik adımlarda mutlaka insan onayı aranmalı.
İlk 72 saat çok kritik…
Lostar CEO’su Murat Lostar, sahada en sık görülen güvenlik eksikliklerini ve şirketlerin vakit kaybetmeden atması gereken adımları paylaştı. Türkiye’nin web kaynaklı tehditlerde META bölgesinde yüzde 22,8 ile ilk sırada yer aldığını ve kurumların yüzde 65,2’sinin son bir yılda en az bir siber olay yaşadığını belirten Lostar, uluslararası siber güvenlik kurumlarının “yamalayamıyorsanız sistemi kapatın” noktasına geldiğini vurguladı.
Lostar, şirketlerin ihlal bildirim süresi olan 72 saat içinde gerçekleştirmesi gereken 6 temel adımı şöyle sıraladı:
- Sunuculardaki PHP ve Node.js sürümlerinin kontrol edilmesi ve güncel olmayan sistemlerin yükseltilmesi veya erişime kapatılması.
- Yönetici, reklam paneli, e-posta ve CRM hesaplarında iki aşamalı doğrulamanın (mümkünse passkey) zorunlu kılınması.
- Ödeme, kargo ve yapay zekâ API anahtarlarının yenilenerek harcama limitlerinin belirlenmesi.
- Marka adına sahte e-posta gönderimlerini engellemek için DMARC ayarlarının “reject” seviyesine çekilmesi.
- Alınan yedeklerin sadece varlığının değil, geri yükleme testlerinin fiilen denenmesi.
- Müşterilere “Sizden asla bağlantı üzerinden şifre istemeyiz” bilgilendirmesinin yapılması.
Lostar, KVKK ve 7545 sayılı Kanun kapsamında gerçekleşen veri ihlallerinin 72 saat içinde yetkili kurumlara bildirilmesi zorunluluğunu da hatırlattı.
Webinar, katılımcılardan gelen soruların yanıtlandığı soru-cevap bölümüyle tamamlandı.